登录社区云,与社区用户共同成长
邀请您加入社区
2025年的网络安全图景让我们明白:这是一场没有休止符的战争。攻击者不再只是单打独斗的个体,而是武装到牙齿的、由AI赋能的、国家级与黑产资本交织的体系化力量。从DeepSeek的大规模攻击、Oracle零日漏洞利用、Salesforce生态系统的供应链攻陷,到深度伪造的泛滥,“看不见的战争” 正在每一个环节升级。这决定了防御不能再是简单的“补丁和防火墙”,而必须是一场体系化、智能化、全员参与的全民
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的《平均薪资40w的网络安全工程师学习路线图》对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现
从日志分析到威胁研判,核心是构建“可量化、可追溯、可行动”的安全决策链路。通过Python脚本实现的高效流程,不仅能应对上万条告警的洪流,更能将安全团队从被动响应转向主动威胁狩猎。未来趋势:AI大模型将深度融合日志分析(如LLM解析原始日志、生成威胁研判报告),SIEM系统将支持零信任架构下的实时威胁编排。安全从业者需持续学习Python数据分析、regex高级应用、MITRE框架及Python机
本版本对ConfigChecker工具进行架构优化,引入项目管理模式,实现数据隔离与统一管理。新增资产台账、配置备份(支持批量操作、对比与高亮)、隐患库等功能,并集成AI助手,可通过自然语言指令驱动操作。功能迭代基于用户反馈,进一步提升运维效率。欢迎提交建议与问题反馈。
在必须进行图像转换的场景下,运维层面还有几件事值得立刻动手:禁用所有未使用的解码器,把转换任务放进权限最小化的短期隔离环境运行,限制对凭据、源代码库和敏感环境变量的访问权限——这样即便解析器被攻破,爆炸半径也会被锁在最小范围。安全团队Hacktron历时数月完成代号"HEIF Heist"的深度调查,证实广泛使用的图像解码库存在致命缺陷,攻击者无需发送任何恶意软件,只要把一张精心构造的HEIC或A
CTF是智力基础,SRC是实战应急,渗透测试是企业落地。三者本质都是“模拟攻击+漏洞发现+风险评估”。新手走错路线的核心是“工具依赖 > 原理理解”或“CTF只Web > 全栈”。基础:Linux/Kali、Python、Web协议。进阶实战:每周一CTF周赛、一周SRC案例、一项目渗透测试。工具栈:Python(脚本)、Shell(自动化)、C(底层)、Go(高并发)。展望2026年:AI辅助漏
本文介绍如何利用AI工具实现高效漏洞挖掘,将原本需数年经验的技能压缩至数天。通过AI Agent自动化完成信息收集、漏洞扫描、POC验证与报告生成,小白也能快速上手。文章详解WorkBuddy环境搭建、AI调用Kali工具、封装渗透技能等实操流程,并推荐靶场与SRC平台实战。强调合法授权的重要性,鼓励通过合规渠道提交漏洞获取赏金,提升安全能力。零基础者可依循学习路线,掌握网络安全核心技能,实现副业
本报告揭示了一起针对网吧服务器及客户机的复杂入侵事件。攻击者通过定制化C#释放器下载并部署“wangba”SSH反向隧道后门,结合自动化无盘镜像注入与“PRL云控”挖矿客户端,实现大规模持久化控制。技术演进显著:从独立脚本发展为一体化C#服务,远程工具由TightVNC转向隐蔽性更强的RustDesk,注入流程实现闭环自动化。多样本差异表明攻击者具备快速生成定制版本的能力,部分代码中出现“clau
结合Python生态,我们可以构建智能漏洞分析助手,利用OpenAI、Anthropic或开源模型(如CodeLlama、StarCoder)辅助安全代码审计与风险研判,实现从被动扫描到主动风险研判的智能化跃迁。本文将深入探讨Python+AI融合的实现路径,从背景出发,解析核心原理,展示实战案例,并探讨实际应用中的坑与优化策略,为安全工程师、开发者和安全团队提供可落地的技术方案。例如,在处理SQ
掌握上述核心技能,攻防人员可从“只会扫描”跃升为全栈安全专家。Python与Shell代码示例证明,可通过简单脚本快速构建自动化流水线,显著提升效率。结合AI,未来攻防将向自主学习型系统演进——AI不仅发现漏洞,更能模拟黑客行为,预测0-day风险。理解底层原理(如协议栈、汇编、机器学习特征工程)是关键,避免黑盒工具依赖。展望未来:随着量子计算崛起,需研究后量子密码(如CRYSTALS-Kyber
物联网(IoT)与操作技术(OT)安全正成为网络安全领域最紧迫的挑战之一。据 Gartner 统计,2025 年全球联网 IoT 设备数量已突破 270 亿台,而工业控制系统(ICS)广泛分布于电力、水利、制造、交通等关键基础设施。与传统 IT 系统不同,IoT/OT 设备往往资源受限、协议专有、部署周期长且补丁困难,安全防护远滞后于攻击演进。Mirai 蠕虫一夜感染百万设备、Stuxnet 袭击
WAF 工作在 HTTP/HTTPS 应用层,通过对请求与响应内容进行深度检测,识别并拦截 SQL 注入、XSS、命令注入、文件上传等 Web 攻击。不同的部署模式决定了 WAF 的检测位置与覆盖范围。部署模式部署位置透明性性能开销适用场景反向代理Web 服务器前端,作为反向代理需改 DNS/路由中标准企业 Web 防护透明代理串联在网络链路,二层透明对应用透明中不便改架构的内网防护主机 Agen
这场围绕Minecraft客户端展开的恶意软件 campaign本质上是对玩家信任的一次系统性利用。从操纵搜索排名到克隆品牌页面,从滥用主流平台到社区内部渗透,攻击者的每一步都在试图消解用户的戒备心。WeedHack的蔓延提醒我们:在数字世界里,最危险的地方往往看起来最正常。当你下一次准备安装某个"看起来很酷"的客户端时,不妨多问一句——这真的是我要找的那个它吗?附:已知恶意指标速览(供安全研究人
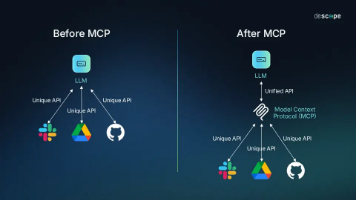
等人第一次登录,Datadog、Notion、Slack 这些连接器已经静默就位,没有弹窗让你点同意,也不用再记一堆单独的凭据。从碎片化授权到集中式身份治理,MCP 的这一步走得不算早,但踩得很实。对于正在评估 AI 工具落地策略的企业来说,这提供了一个可以参照的样本——安全不是事后打补丁,而是从架构设计的第一天就把它织进去。整套方案搭在 Okta 的跨应用访问协议和 JWT 身份断言之上,本质是
agent能跑得更快
Cloudera Field CTO:当AI Agent"满天飞",谁守住企业数据的底线?
年度CVE逼近7万,23%漏洞发布前已被利用,AI智能体开启“全自动对轰”时代。
本文通过实际案例,介绍了如何利用tscan工具箱进行子域名爆破,发现隐藏资产。文章详细讲解了如何利用ThinkPHP框架的漏洞进行探测,并借助AI工具解决命令执行函数被禁用的问题。此外,还分享了如何通过读取敏感文件获取服务器用户名和数据库配置信息,以及如何利用后台存在的SQL注入漏洞进行攻击。最后,文章提醒读者注意网络安全法律法规,不得用于非法用途。郑重声明本公众号文章源自日常积累及授权转载,未经
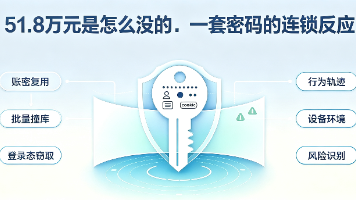
面对密码复用、验证码破解、接码和AI伪造等风险,企业需要覆盖注册、登录、登录态和交易操作,通过设备、环境与行为识别,持续判断请求是否真实、
字符串引用优先于指令分析。"Great""Failed"这样的 UI 字符串是最可靠的定位锚点——它们必须被某个函数引用,顺着push就能找到决策点,再回溯到校验函数。常数识别先理解编码。MD5 的 IV 常数藏在指令里,整体连续搜索会失败,必须理解指令编码()后逐个搜索。这条经验适用于所有"在代码里找常数"的场景。无常数的算法靠结构识别。RC4 没有魔数,靠 256 轮循环 + 双计数器 + 交
本文介绍作者 "发光的神" 自研的二次元逆向渗透工具箱「次元剑」,整合逆向、渗透、Frida IDE 等五大模块,内置计算与 AI 问答功能,Electron 开发,面向安全从业者。
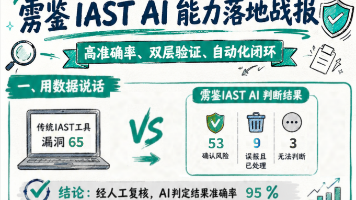
本文探讨了交互式应用安全测试(IAST)领域面临的误报与漏报平衡难题,提出通过"静态分析+动态验证"的双层研判机制提升检测准确率。测试数据显示,该方案可实现95%的准确率,将漏洞分为确认风险、自动排除误报和需人工介入三类,大幅降低安全团队研判负担。其核心在于:静态分析识别可疑代码,动态验证复现攻击链形成闭环证据,并解决凭证校验等工程化问题。这种标准化验证流程使安全团队能聚焦真实威胁,标志着IAST
本文介绍了白帽安全漏洞挖掘的入门指南,分为四个阶段:了解漏洞挖掘概念、掌握高频漏洞排查、学习核心技能、专攻报告撰写。作者强调普通人通过系统学习和实践也能获得漏洞赏金,无需高配置设备或编程天才。文章提供了详细的漏洞挖掘思路,包括SQL注入、XSS等常见漏洞的排查方法,以及如何撰写有效的漏洞报告。最后还推荐了包含200多节视频、200G资源的网络安全学习资料,涵盖从基础到高阶的攻防技术。作者认为随着A
摘要:NVIDIA开源的LLM漏洞扫描器garak借鉴了nmap的设计理念,通过插件化架构实现灵活的漏洞检测。其核心架构包含五个关键插件类别:生成器(Generators)、探针(Probes)、检测器(Detectors)、增强器(Buffs)和编排器(Harnesses),通过精简的配置系统动态组合。garak采用"拒绝架构"原则,不内置LLM、不依赖GPU、不硬编码漏洞分类,保持高度可扩展性
随着大语言模型(LLM)深度嵌入Web应用、智能运维、自动化测试等业务场景,传统Web安全的攻防边界发生了根本性范式转移。过往安全风险主要集中在代码层、业务逻辑层漏洞,而LLM的推理能力、外部工具调用能力、上下文记忆能力,催生了全新的AI推理层安全风险。当前AI安全攻击面不再局限于常规API调用缺陷,已延伸至智能代理劫持、内网穿透、上下文指令混淆、训练数据窃取等新型高危场景。本文基于Web LLM
2026年,网安行业仍处于需求爆发期,但"红利"正在从"只要是人就要"向"要专业的人"转变。基础运维岗将被自动化工具替代,安全运营分析师(懂数据分析、懂威胁情报)成为新基准AI安全从"噱头"变为"刚需",懂AI的网安人比懂网安的AI人更稀缺合规岗位从"应付检查"转向"业务赋能",懂业务的数据安全专家价值凸显现在仍是最佳入场时机,但入场方式需要更精准。无论是应届生想避开内卷,还是职场人想转行逆袭,网
入行起薪本来就高于大部分技术岗位,中级之后薪资稳步上涨,资深渗透、安全运维更是企业抢着要的高薪人才,中年失业风险小太多。AI 为了追求出稿速度,都是套用现成模板拼凑代码,结构粗糙、冗余严重,暗地里藏了无数隐藏漏洞。企业要正常上线业务、保护用户数据,就必须请专业网安人员排查漏洞、做安全加固,缺一不可。金融、政务、互联网大厂随时面临数据泄露、被勒索的风险,企业对安全防守的需求直接拉满。不管是互联网公司
2026年多账号运营必备:指纹浏览器选购指南 随着平台风控AI化升级,浏览器指纹检测成为账号运营的"致命雷区"。本文针对2026年市场环境,提出指纹浏览器选购四大核心标准:底层隔离彻底性、运行流畅度、业务适配性和长期成本考量。重点测评了10款主流产品,包括比特浏览器(批量运营首选)、AdsPower(新手友好)、Multilogin(高端安全)等,分析其优劣势及适用场景。同时提
今日AI前沿重点不在单点模型跑分,而在三条主线同时推进:OpenAI把GPT-5.5能力分层给到安全防御场景,CAISI强化前沿模型评测与DeepSeek V4 Pro对标,DeepMind AlphaEvolve把代码代理推向科研、电网和量子优化。
2026年网络安全趋势预测:AI攻击将成主要威胁 摘要:随着AI技术的快速发展,网络安全面临全新挑战。文章预测2026年AI网络攻击的五大趋势:1)深度伪造诈骗,AI可完美模仿声音相貌实施诈骗;2)AI生成钓鱼邮件,语言更流畅、针对性更强;3)AI驱动勒索软件,攻击速度大幅提升;4)对抗性AI攻击,可绕过安全检测系统;5)国家级AI网络战争,关键基础设施成为重点目标。文章通过多个真实案例说明这些威
2026年网络安全趋势预测:AI攻击将成为主要威胁。文章指出,AI技术正被黑客用于深度伪造诈骗、生成钓鱼邮件、驱动勒索软件等新型攻击手段,典型案例包括AI伪造高管声音骗取1.8亿元、GPT生成个性化钓鱼邮件等。未来趋势显示,AI攻击将呈现视频诈骗、多语言钓鱼、秒级勒索等特征,甚至演变为国家级网络战争。应对建议包括建立AI安全意识、部署AI防御系统、加强数据备份和培养复合型安全人才。文章强调,AI已
AI正在重塑互联网行业,它淘汰低端重复劳动力,筛选高价值技术人才。开发拼天赋内卷,网安拼刚需壁垒。如果追求短期高薪、不怕高强度竞争,可深耕开发赛道;如果想要长期稳定、低内卷、成长性强,网络安全绝对是当下最优解之一。选对赛道,提升自身不可替代性,才是技术行业的长久生存法则。
那这句话我可以先忽略掉不去看,我们已经得到了信息知道了下面的是flag.php的代码,说明题目的答案就藏在下面这些代码里面。不知道,我们AI一下,哦,原来是用于检测变量是否已设置并且不为 NULL。那这里面有两个变量,一个是gg一个是id。小记:这是一题纯php代码审计题目,搞清楚以后对面前的知识有了一定的巩固,至少量变形成质变,现在至少能看得懂一些php代码了。然后因为is_numeric()的
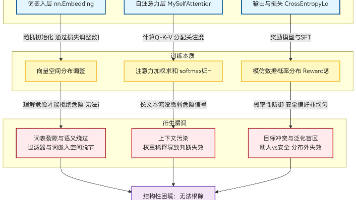
本文从一段极简Transformer训练代码出发,沿词嵌入、自注意力、损失优化三条数据流,还原大模型安全边界的由来。训练将损失从1.4081压低至0.0010的过程表明,语义学习在物理层面仅是向量方向的数值调整——模型完整吸收人类语言知识后,安全对齐以概率抑制剂的形式暴力叠加于完整知识库之上,知识未被删除,抑制剂可被干扰或绕过,这是安全困境无法根除的结构性根源。文章推演出输入过滤层的词表裂隙、注意
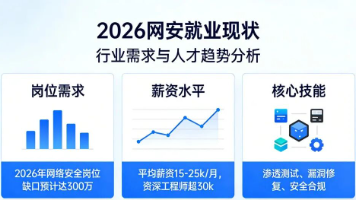
2026年网络安全行业迎来爆发式增长,全球人才缺口达480万,国内缺口突破300万。行业呈现三大特点:一是薪资优势显著,普遍高于IT行业20%以上,资深工程师年薪可达百万;二是五大热门方向崛起,包括AI安全、零信任架构等新兴领域;三是入行路径清晰,通过基础入门、技术进阶等四阶段系统学习即可快速成长。政策驱动下,金融、医疗等重点行业安全预算持续增加,预计2026年国内产业规模将突破2500亿元。行业
《2026年渗透测试工具指南》摘要:本文精选30款渗透测试工具,分为全能核心、专项攻坚和新兴辅助三类,助力安全研究人员应对AI时代攻防挑战。重点介绍Metasploit、Burp Suite、Nmap等工具的2026年新版特性,包括AI引擎、自适应扫描等创新功能,同时强调法律合规性,所有技术仅限授权测试和教育研究。文章提供实战案例和技术要点,帮助读者构建系统化的渗透测试知识体系。
2026 年适配最新版 ComfyUI 的 Manager 节点管理器与汉化插件完整实操,含自定义节点目录部署、依赖安装、重启生效与中文设置全步骤。适合 AI 绘画、Stable Diffusion 工作流用户,全程无废话、纯干货,跟着操作即可成功配置。
本文介绍了ComfyUI Manager插件的安装与使用,该插件能简化模型和插件的管理流程。主要内容包括:1)ComfyUI Manager的安装步骤,通过Git拉取代码并重启;2)利用该插件安装汉化包实现界面中文化;3)推荐了几个实用第三方插件,如Custom Nodes(提供提示词翻译功能)、ControlNet(图像控制生成)和IPAdapter(风格迁移)等;4)附带了作者制作的Comfy
AI 绘画必备的 ComfyUI 汉化 + Manager 管理器 2026 最新安装方法,官方插件安全无捆绑,支持在线 Git 与离线解压两种方式。全程图文指引,含中文界面一键切换、插件一键管理,零基础快速上手,告别英文界面与手动装插件的麻烦。
2026年,转行网络安全是“顺势而为”的选择——政策驱动、需求旺盛、薪资涨幅高、零基础可入门,无论是应届生、职场转行人群,都能找到适配的岗位。对于转行人群而言,核心是“找对方向、夯实基础、积累实战”:优先选择安全运维、安全运营等低门槛岗位,遵循科学的学习路线,3-8个月即可实现入职;入职后持续学习,深耕细分方向(如云安全、AI安全),1-3年即可实现薪资翻倍,长期发展潜力巨大。网络安全行业不看重出
🔥 核心速递:2026年5月1日,英国国家网络安全中心(NCSC)发布重磅预警:AI正在让漏洞挖掘成本断崖式下跌,漏洞披露到大规模攻击的时间窗口从"月级"压缩至"小时级"。这意味着,全球网络安全正式进入"补丁浪潮"时代——企业必须在24-72小时内完成漏洞修复,否则将被攻击者"先发制人"。
Palisade 这件事最深的启示其实不是"AI 学会自我复制"——是AI 安全研究范式的根本变化。过去几年 AI 安全研究主要在做两件事——对齐研究——让 AI 模型生成"符合人类价值观"的内容拒绝研究——让 AI 模型拒绝有害请求这两件事都是"内容层"——关心 AI 说什么、不说什么。Palisade 这件事把焦点转到了"行动层"——AI 做什么、能做到什么、自主做了什么。这是完全不同的研究范
讲完这一切回到核心问题——AI 让网络世界变得更安全,还是更危险?答案是——短期内更危险,长期内可能更安全。短期内(2026-2028 年)攻击侧的 AI 能力暴涨速度远快于防守侧。这 2-3 年是"AI 漏洞末日"窗口期——大量未修补的关键漏洞会被批量发现并利用。可能会有几起标志性的大事件——某个全球银行系统被攻破、某个国家级关键基础设施被瘫痪、某个全球软件供应链被污染。但长期看(2028 年以
本文将从硬件准备、软件环境搭建、UI界面设计到核心功能实现(城市配置、日出日落时刻查询、白昼时长统计、日落倒计时等),完整记录整个开发流程。无论你是刚接触Air8101工业引擎的新手,还是想了解AirUI框架实际应用的,相信都能从这篇文章中找到有价值的内容
本文深入探讨网络安全隔离与信息交换系统(网闸)的技术原理与发展趋势。网闸通过物理隔离与智能交换的独特架构,为关键基础设施提供最高级别的安全防护。文章分析了网闸在电子政务、金融、能源等领域的核心应用场景,以及相比传统安全设备的技术优势。随着技术演进,网闸正朝着AI赋能、云原生架构和量子安全方向发展,在隔离与连接间实现动态平衡,成为数字化转型中不可或缺的安全阀门。