一张HEIC图片黑掉整个服务器?HEIF窃取漏洞曝光,AI辅助72小时完成远程代码执行
一张图片就能黑掉一台服务器?听起来像电影情节,却是2026年安全圈最轰动的真实攻防事件。安全团队Hacktron历时数月完成代号"HEIF Heist"的深度调查,证实广泛使用的图像解码库存在致命缺陷,攻击者无需发送任何恶意软件,只要把一张精心构造的HEIC或AVIF图片通过普通的上传功能提交,就可能接管整台服务器、窃取访问令牌、翻入内部代码库。更离谱的是,他们让整个武器化过程由AI全程辅助,从漏洞发现到远程代码执行,最快不到72小时。全球大量Web服务、开发者平台和企业工具,此刻都暴露在同一个不起眼的解析器面前。
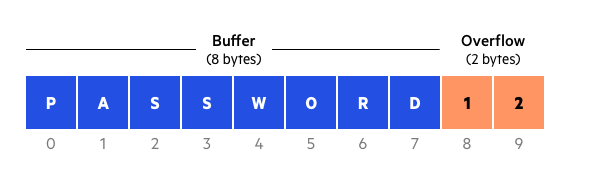
这个被命名为"HEIF窃取"的漏洞,核心藏在libheif与libde265这两个几乎无人听闻、却支撑海量应用程序的开源库中。问题的根源在于它们解析特定图像数据的方式存在缺陷:一张格式错误的HEIC文件,可以顺利穿过应用层的上传校验,抵达底层解码器时触发堆缓冲区溢出。也就是分配的内存装不下数据,溢出的字节直接改写相邻内存区域,攻击者由此获得读取甚至修改内存内容的能力——这正是远程代码执行的入场券。
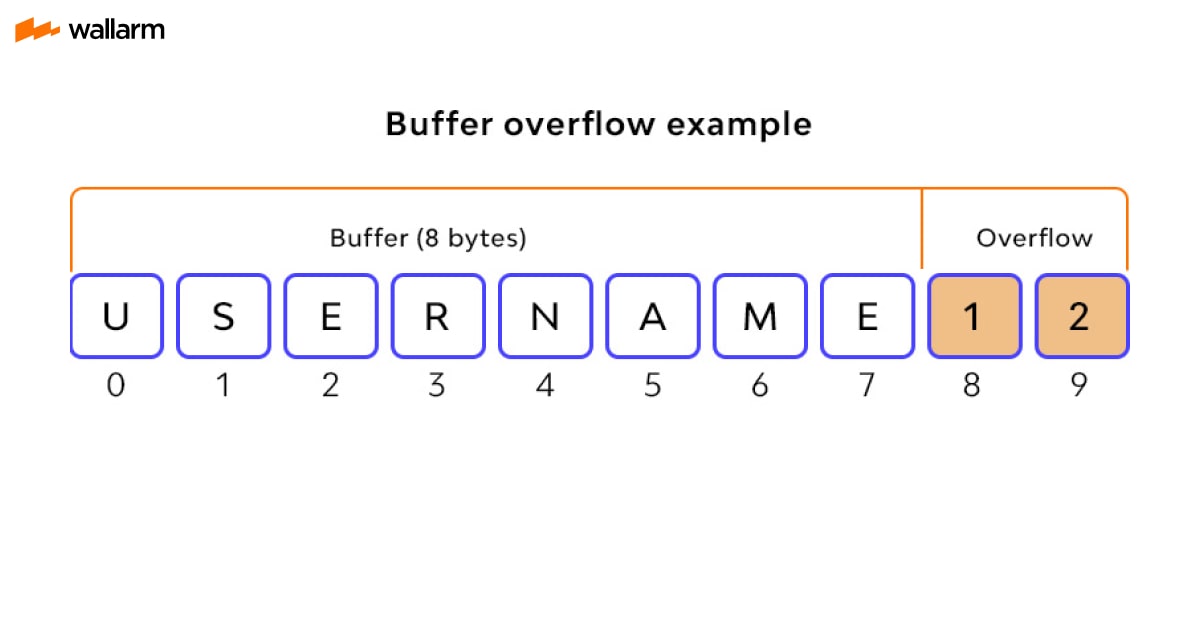
真正值得警惕的是攻击路径的隐蔽性。图像文件通常会经过可信的转换工具处理,而这些工具背后的库,往往先于常规应用防御机制接触恶意内容。在已公开的概念验证测试中,目标论坛常用的图像验证组件根本不支持HEIC格式,于是文件被转交给ImageMagick处理——防线在此处形同虚设。研究人员还模拟了基于Discourse的社区论坛场景:利用这一漏洞入侵员工账户,再凭借窃取的凭据在内部代码库中发起拉取请求,一条完整的攻击链就此打通。
而这场攻防大戏中最具争议的章节,是人工智能的深度介入。Claude Opus 5 被研究人员用于辅助调查与漏洞武器化,大幅压缩了从初始探测到远程代码执行的耗时。构建稳定利用程序仍需目标指纹识别和针对已安装版本定制载荷,有些尝试需要上传数千次图像,但AI的参与把整个周期从数周压缩到了一到三天。消息传出后,圈内迅速流传起那张著名的xkcd漫画:某个普通人维护的小项目,默默支撑着整个数字世界的地基——而libheif正是这样的地基。
好在披露中尚未发现活跃的恶意利用活动,所有测试均在受控环境下完成概念验证。但潜在影响面之广令人不安:内存中的敏感信息、用户文件、访问令牌、账户会话,凡是未打补丁的解码器处理过攻击者提供的图像,数据便可能泄露。这一发现也与此前的多起事件遥相呼应——Next.js中被曝存在脆弱AVIF处理路径可能导致远程代码执行,WordPress的图像处理缺陷、Rails文件处理暴露,指向同一个安全盲区:服务器端媒体处理从未被视为高风险边界,上传端点却成了通往核心资产的隐秘通道。Hacktron团队的最初漏洞发现于7月25日上报,几天内即获修复,并因此拿到6500美元的漏洞赏金。
对企业而言,修补这件事远比想象中麻烦,因为漏洞往往藏在层层依赖的深处。首要动作是全面清点资产:确认所有接受HEIF、HEIC或AVIF上传的服务,包括支持论坛、内容平台、API接口和内部开发工具,一个都不能漏。接着核对libheif与libde265的实际部署版本——必须包含最新的上游安全修复,而不是老旧基础镜像里自带的那个版本。如果脆弱代码寄生在容器、操作系统软件包或转换依赖项中,只更新前端应用等于隔靴搔痒,该重建镜像就得重建。
在必须进行图像转换的场景下,运维层面还有几件事值得立刻动手:禁用所有未使用的解码器,把转换任务放进权限最小化的短期隔离环境运行,限制对凭据、源代码库和敏感环境变量的访问权限——这样即便解析器被攻破,爆炸半径也会被锁在最小范围。上传服务则应当强制执行文件类型检查与大小限制,完善日志记录与监控,尤其要对反复出现的处理失败保持警觉,那往往是有人在探测系统边界的信号。
当一张看似无害的图片足以撬动整个服务器,"上传图片"这个动作就再也回不到从前了。HEIF窃取事件给所有开发者敲响了警钟:攻击面从来不只存在于你亲手写的代码里,更潜藏在你信任的那一条条依赖链深处。真正的问题从来不是图片本身,而是我们对"无害文件"的盲目信任。

有“AI”的1024 = 2048,欢迎大家加入2048 AI社区
更多推荐

 0
 0
- 0


 已为社区贡献7条内容

所有评论(0)