大模型加载太慢怎么办,三行代码搞定 Qwen3-VL 国内加速
被网络延迟卡住的模型加载
做 AI 开发,最让人抓狂的时刻往往不是模型不收敛,而是对着进度条发呆。当你兴致勃勃地想要试用最新的 Qwen3-VL 多模态模型,执行一行 from_pretrained 代码后,终端却显示下载速度只有几十 KB/s,甚至频繁报错 Connection Reset。对于动辄数十 GB 的权重文件,这种跨国传输的折磨不仅消耗时间,更在无形中吞噬团队的研发热情。
问题的根源在于网络拓扑。HuggingFace 的官方仓库主要部署在欧美地区的云服务商上,国内开发者访问时需要跨越漫长的公网链路,经历复杂的 DNS 解析和 TLS 握手。高峰时段的拥塞和防火墙策略更是让断点续传变得不可靠。解决这一痛点并非需要高深的算法优化,而是回归基础设施层面:利用国内优化的镜像站点,将“海外代购”变为“同城闪送”。
三行代码实现十倍加速
解决加载慢的问题,核心思路是替换模型加载的路径前缀。目前社区中成熟且稳定的方案是使用如 hf-mirror.com 等国内镜像服务。这些服务通过反向代理和对象存储架构,将官方仓库的资源同步至国内 CDN 节点,实测下载速率可轻松突破 20MB/s,连接成功率接近 100%。
最直接的修改方式是在代码中指定镜像地址。以下是一个针对 Qwen3-VL 模型的加载示例:
from transformers import AutoTokenizer, AutoModelForCausalLM

# 关键步骤:将模型路径替换为镜像站地址
model_path = "https://hf-mirror.com/Qwen/Qwen3-VL-8B-Instruct"

tokenizer = AutoTokenizer.from_pretrained(
    model_path,
    trust_remote_code=True
)

model = AutoModelForCausalLM.from_pretrained(
    model_path,
    device_map="auto",
    trust_remote_code=True
)
这段代码的核心变化仅在于 model_path 的定义。通过添加 https://hf-mirror.com/ 前缀,Transformers 库会自动从国内节点拉取 .safetensors 权重文件和配置文件。注意,Qwen 系列模型通常包含自定义代码,因此 trust_remote_code=True 参数必不可少;而 device_map="auto" 则能配合 Accelerate 库自动管理 GPU 显存分配,适合多卡环境。
如果你希望全局生效,避免在每个脚本中重复修改路径,可以通过设置环境变量来实现一键切换。在 Linux 或 macOS 终端中执行:
export HF_ENDPOINT=https://hf-mirror.com
Windows 用户可在 PowerShell 中使用 $env:HF_ENDPOINT="https://hf-mirror.com"。设置完成后,所有基于 Transformers 的加载请求(包括 git-lfs 拉取)都会默认走镜像通道。许多开源项目的 Quick Start 脚本已内置此类逻辑,真正做到了开箱即用。
工程落地中的避坑指南
虽然镜像加速看似简单,但在实际工程化落地时,仍有几个细节需要警惕,否则可能引发新的问题。
首先是缓存的有效性。部分公共镜像站为了节省存储成本,会对冷门或长期未访问的模型设置自动清理策略。你可能今天成功下载了模型,几个月后重新部署时却发现返回 404 错误。对于关键的生产环境项目,建议在首次下载成功后,立即在本地或内网存储中保留一份离线备份,或者编写定时任务定期触发刷新,确保缓存活跃。
其次是版本同步的延迟。热门模型(如 Qwen、Llama 系列)通常在小时级内完成同步,但某些小众分支或刚刚发布的 RC 版本可能存在 1~2 天的滞后。如果在镜像站找不到最新提交的 commit 哈希,务必核对官方文档,确认是否因同步延迟导致 config.json 不匹配,从而引发加载失败。
安全性同样不容忽视。公共镜像站无法像官方源那样提供 100% 的防篡改保证。历史上曾有个别第三方站点被植入恶意代码的案例。建议优先选择有 GitHub 开源背书、社区活跃度高的镜像服务,或在团队内部自建可信代理。对于高度敏感的项目,校验文件的 SHA256 哈希值应成为标准流程。
团队协作与私有化部署
在单人开发场景中,公共镜像已足够好用;但当团队规模扩大至 5 人以上时,重复下载不仅浪费带宽,还可能触发 IP 限流。此时,最佳实践是在内网部署一台私有镜像服务器。
利用 MinIO 搭配 Nginx 反向代理,可以快速搭建一个完全可控的缓存节点。所有团队成员统一指向该内网地址,由专人负责首次预热下载。后续成员的请求将直接命中本地高速缓存,实现秒级加载。配合 LDAP 认证和访问日志审计,既能满足企业级的安全合规要求,又能极大提升协作效率。
这种基础设施的优化,其意义远超“提速”本身。它将 AI 开发的瓶颈从“能否下载”转移到了“如何创新”。当等待模型加载的时间从数小时缩短至几分钟,工程师便能将精力聚焦于提示工程、业务逻辑编排和用户体验优化上。毕竟,技术的价值不在于克服网络障碍,而在于让创意无障碍地奔跑。
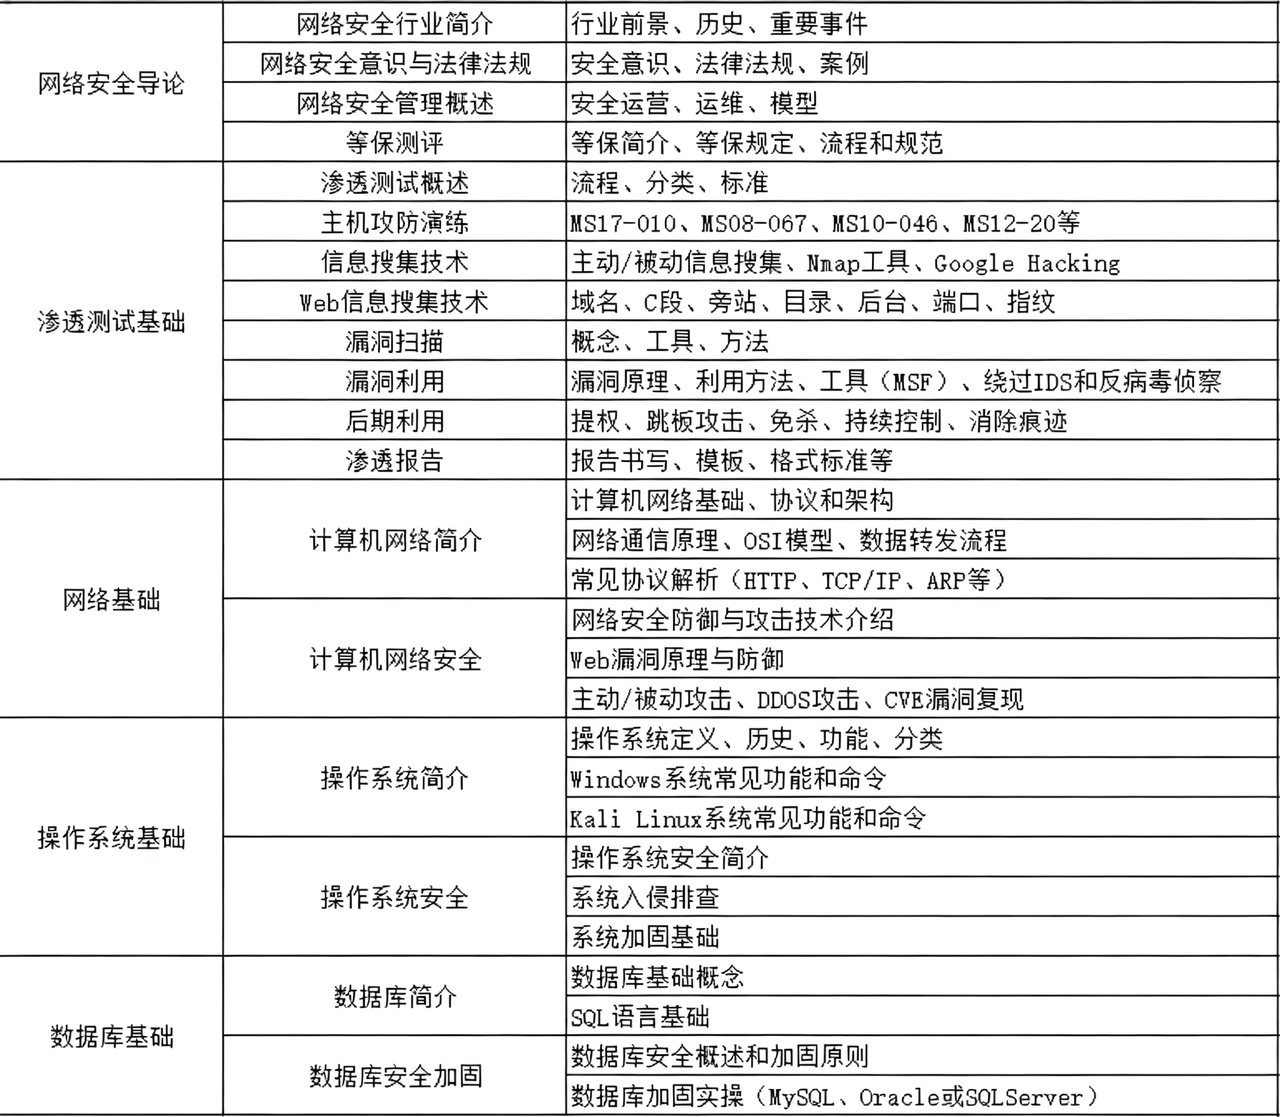
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试 的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
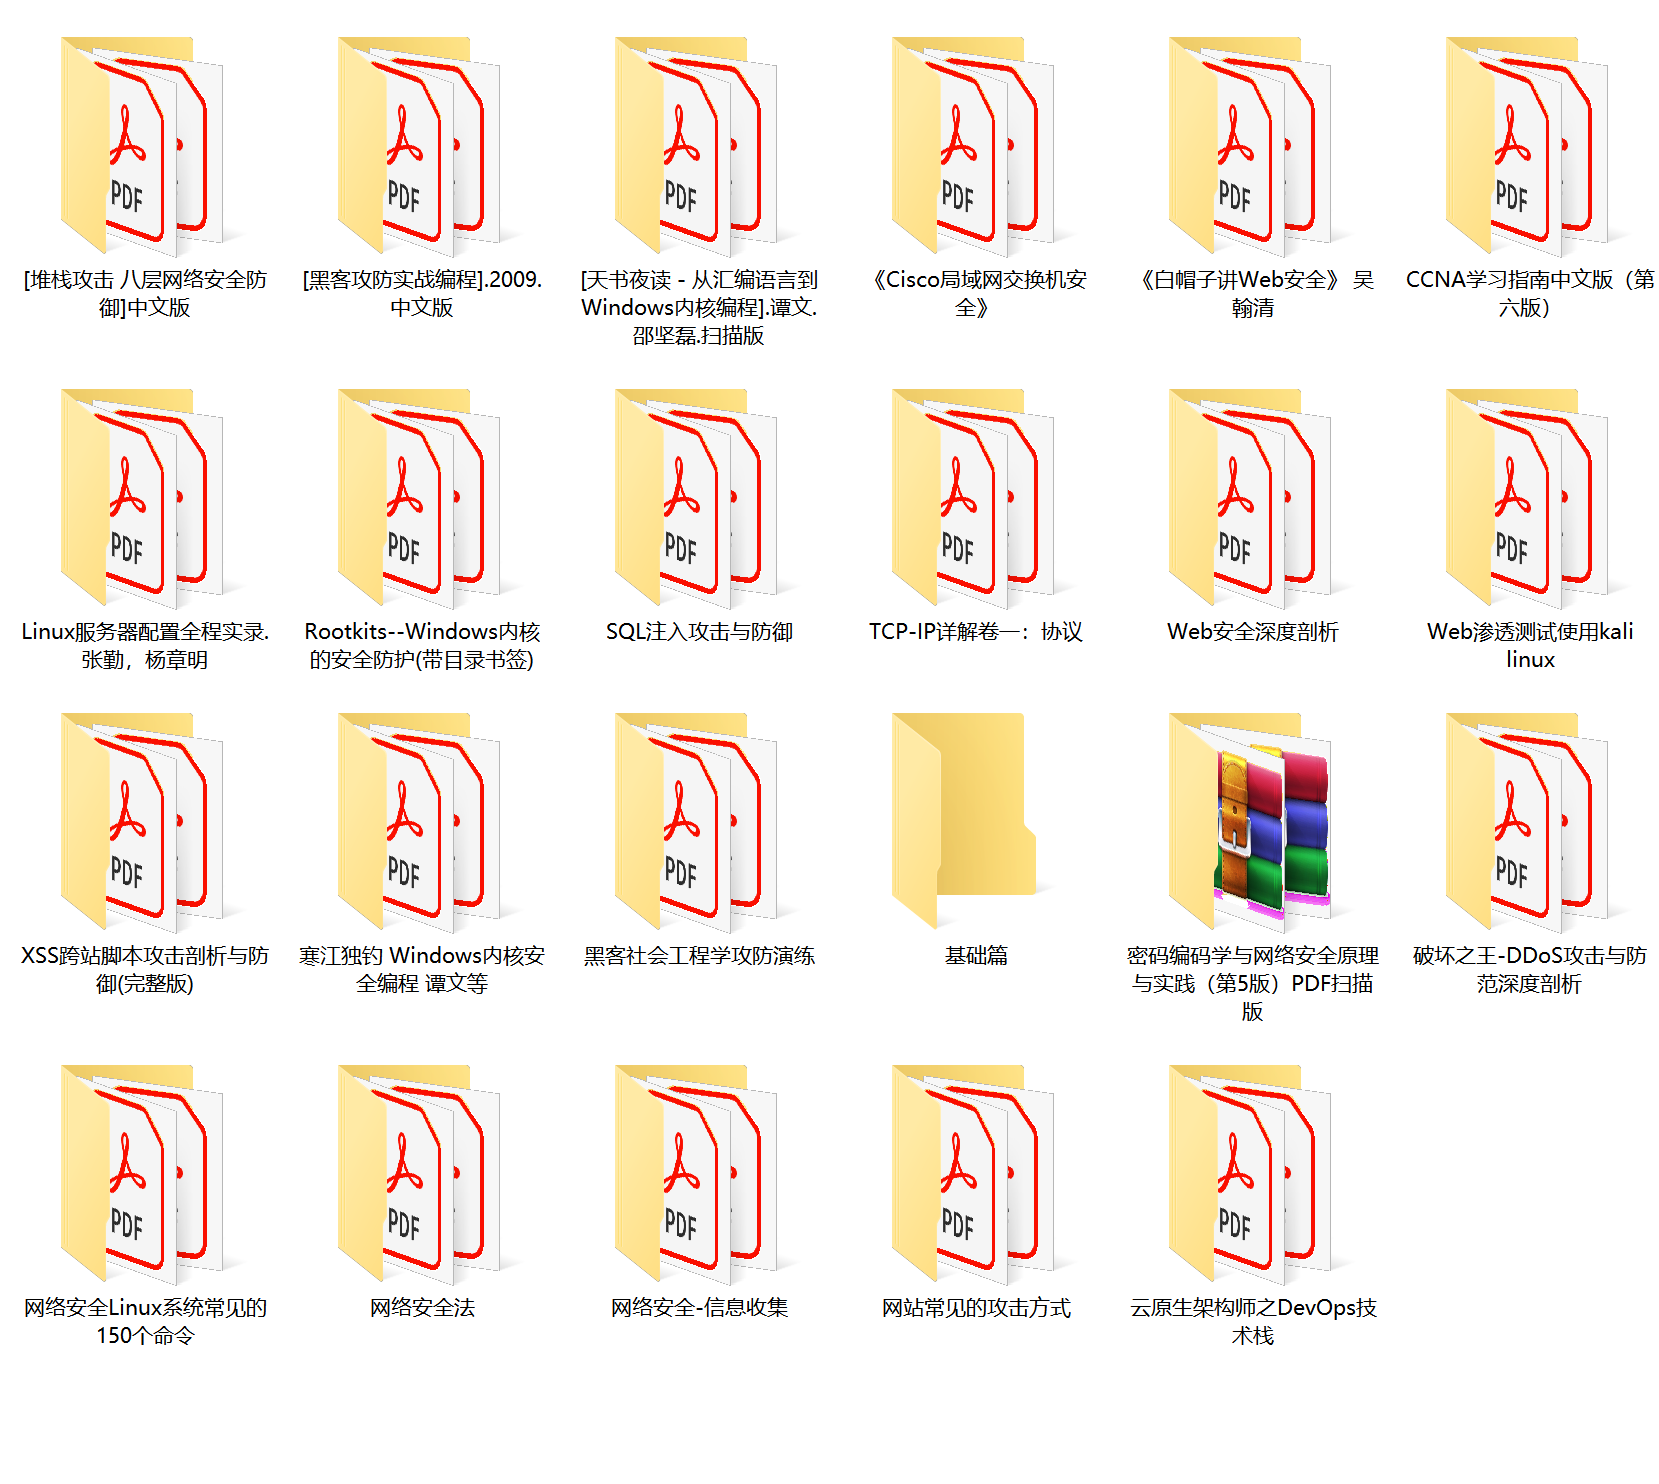
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
网络安全学习路线&学习资源
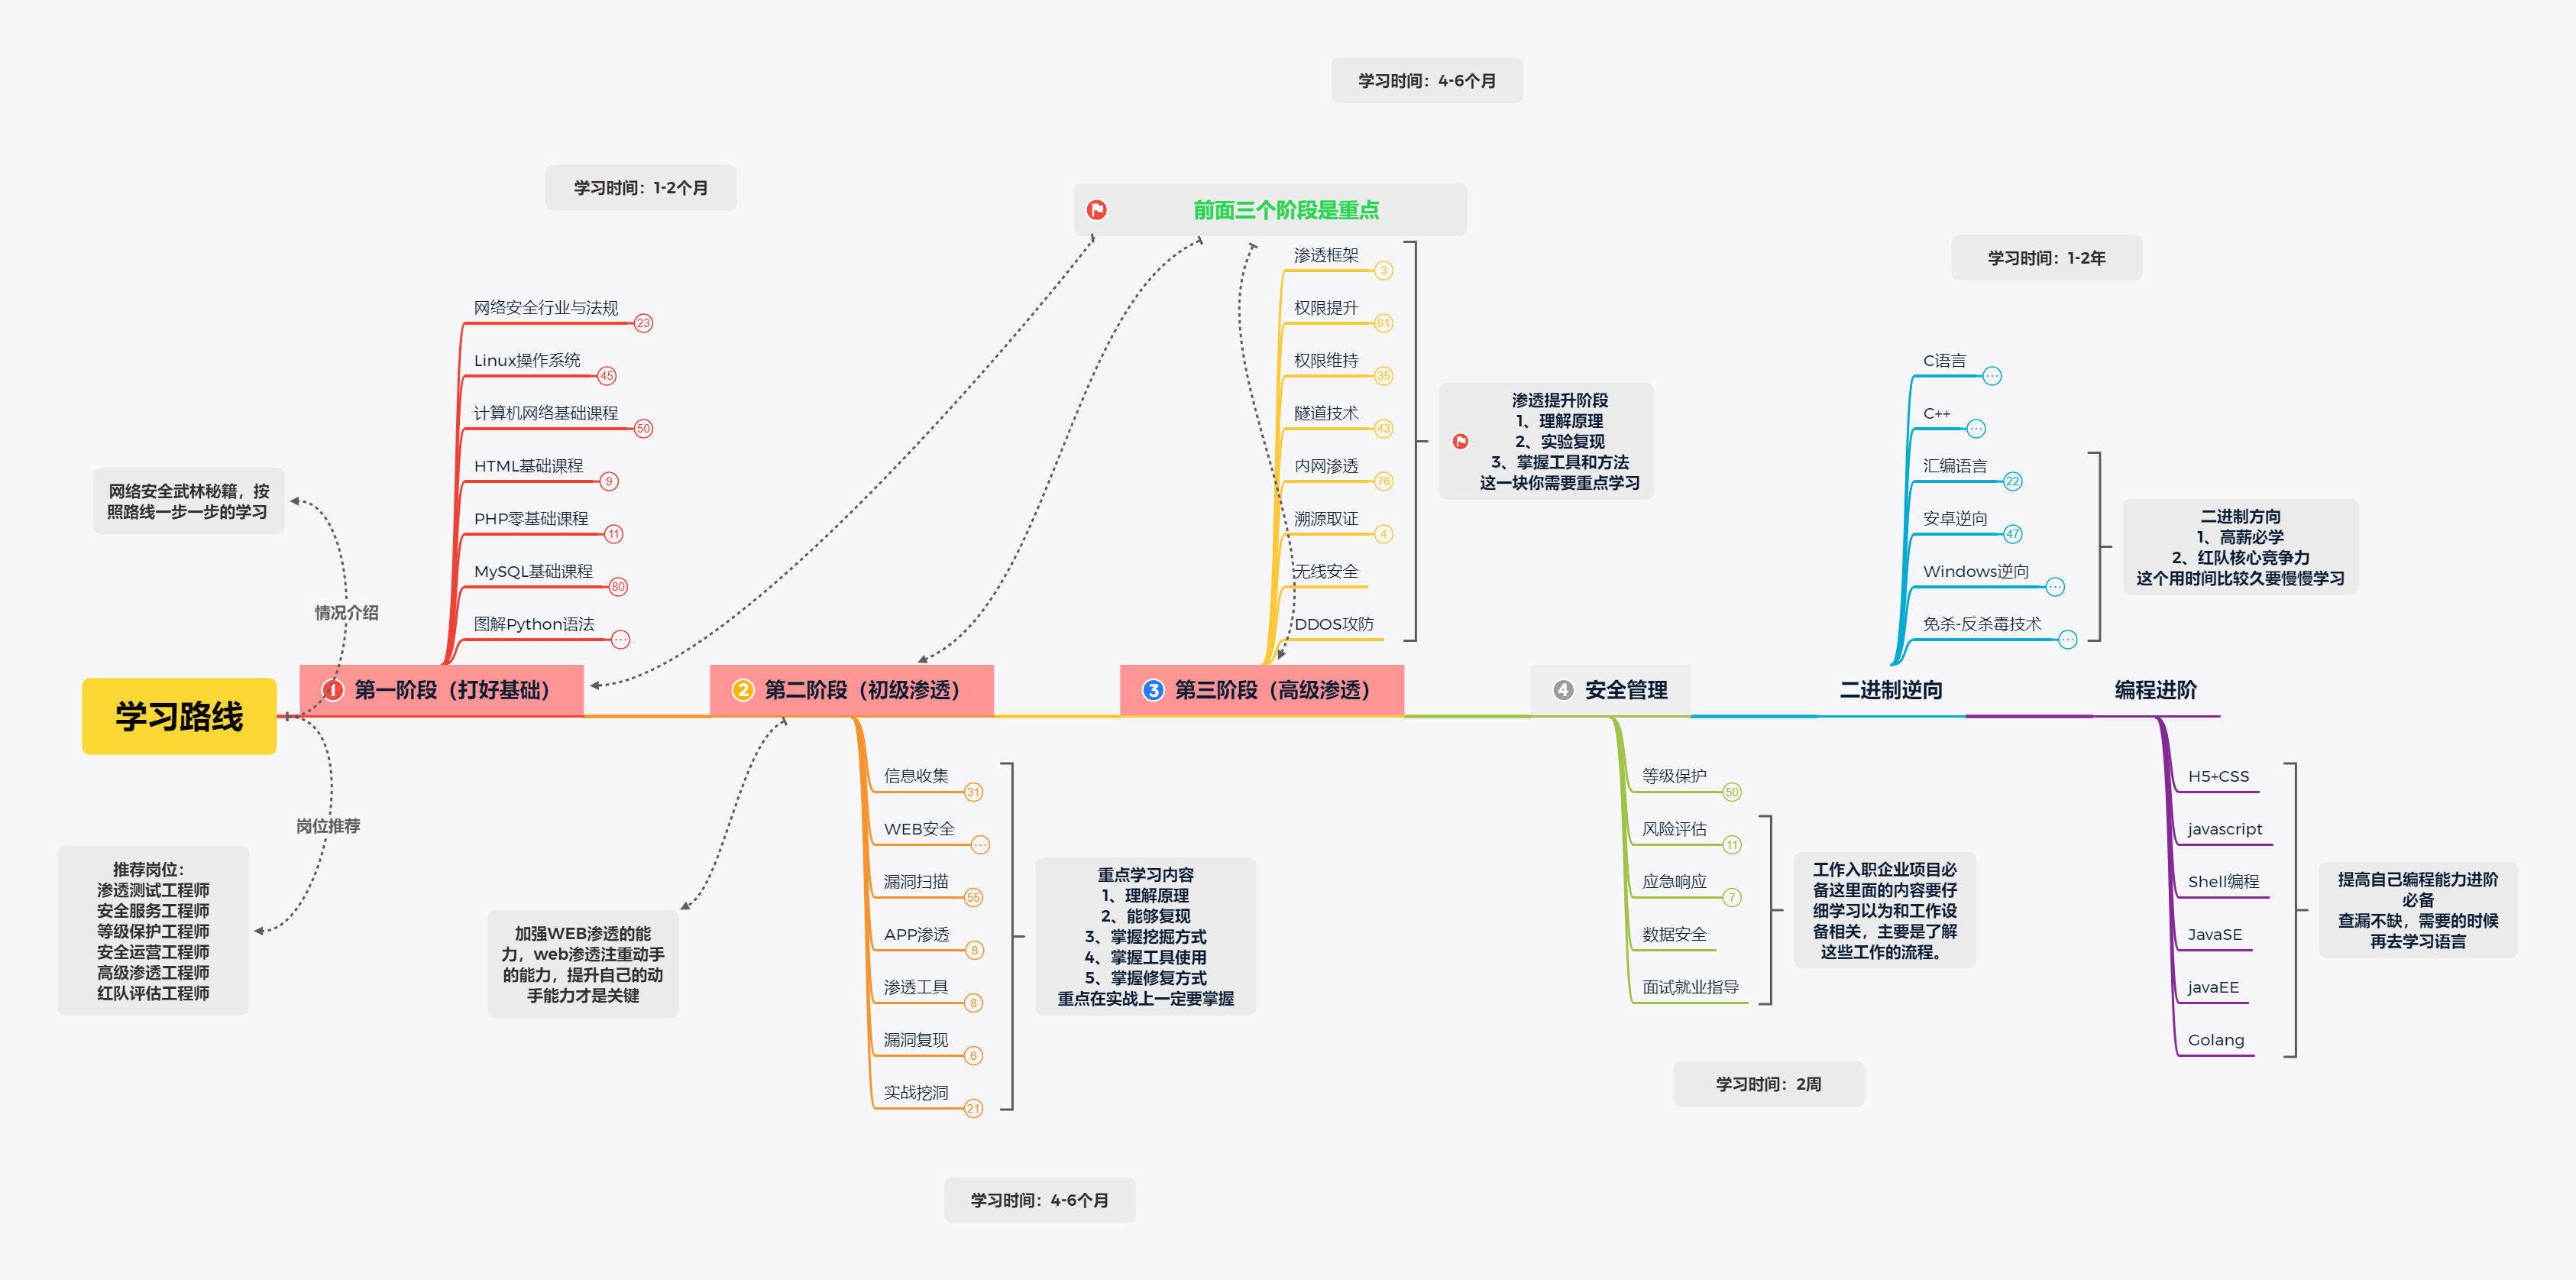
网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的《平均薪资40w的网络安全工程师学习路线图》对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

有“AI”的1024 = 2048,欢迎大家加入2048 AI社区
更多推荐
 0
 0
- 0


 已为社区贡献1条内容

所有评论(0)